SkillSpector คือตัวสแกนความปลอดภัยของ skill ที่เราเอามาใส่ให้ AI…
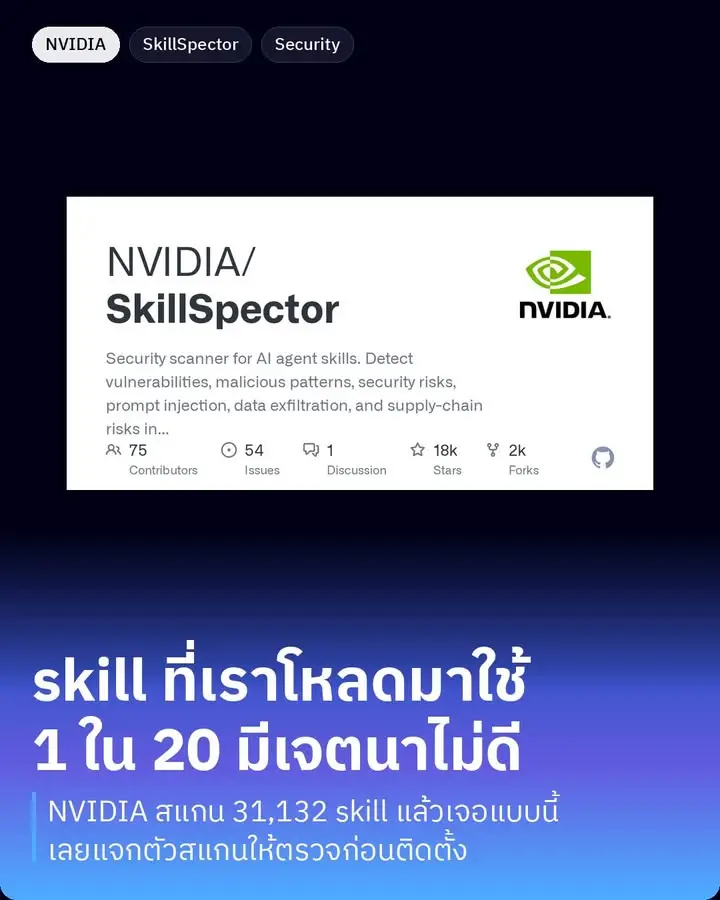
ตัวเลขที่ทำให้ผมสะดุ้งคือ เขาไปวิเคราะห์ skill มา 31,132 ตัว พบว่า 26 เปอร์เซ็นต์มีช่องโหว่ และอีก 5 เปอร์เซ็นต์ดูเหมือนตั้งใจไม่ดีตั้งแต่แรก คิดเป็นประมาณหนึ่งในยี่สิบตัวที่เราโหลดมา
ปัญหาคือ skill มันคือไฟล์คำสั่งที่เราเอาไปวางแล้ว agent อ่านแล้วทำตามเลย ไม่มีใครมานั่งตรวจให้เหมือน App Store แล้วส่วนใหญ่เราก็ดูแค่ชื่อกับคำอธิบายว่าน่าจะมีประโยชน์ แล้วกดลง โดยไม่ได้เปิดดูข้างในว่ามันสั่งอะไรบ้าง
สิ่งที่ตัวนี้ตรวจให้คือของที่อ่านเองด้วยตาก็ไม่เห็น เช่นคำสั่งที่ซ่อนไว้ในไฟล์เพื่อหลอก agent ให้ทำนอกเหนือจากที่บอก การแอบส่งข้อมูลเราออกไปข้างนอก การขอสิทธิ์เกินกว่าที่งานต้องใช้ หรือคำอธิบายที่เขียนอย่างนึงแต่โค้ดทำอีกอย่างนึง รวมแล้ว 71 รูปแบบ ใน 17 หมวด
ใช้ก็ไม่ยาก ลงแล้วสั่ง skillspector scan ตามด้วยโฟลเดอร์ ไฟล์ ลิงก์ GitHub หรือไฟล์ zip ก็ได้ มันจะให้คะแนนความเสี่ยงมาเป็นเลขศูนย์ถึงร้อย พร้อมบอกว่าเจออะไรตรงไหน ถ้าเสียบ API key ของโมเดลเพิ่มก็จะได้การตรวจอีกชั้น คือให้ AI เทียบว่าที่เขียนโฆษณาไว้กับที่โค้ดทำจริงมันตรงกันไหม
ผมว่าอันนี้ควรติดเครื่องไว้ครับ ยิ่งช่วงนี้ skill กับ MCP ใหม่ๆ โผล่มาวันละเป็นสิบ แล้วเราก็ชอบเห็นในทวิตแล้วโหลดมาลองเลย ใช้เวลาสแกนสิบวินาทีก่อนลง ดีกว่ามารู้ทีหลังว่ามันอ่านไฟล์อะไรในเครื่องเราไปบ้าง
Apache 2.0 ครับ โหลดมารันเองได้ ไม่ต้องส่ง skill ไปให้ใครตรวจ
อยากใช้ AI กับงานจริงเป็นระบบ?
เรียน Claude Method — วิธีคิดและลงมือใช้ Claude/AI กับงานจริง ตั้งแต่วันแรก
📍 โพสต้นฉบับบน Facebook: AI กับ Peesamac